Domain pferdehaar.de kaufen?
Wir ziehen mit dem Projekt
pferdehaar.de um.
Sind Sie am Kauf der Domain
pferdehaar.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain pferdehaar.de kaufen?
Was bewirkt TPM?
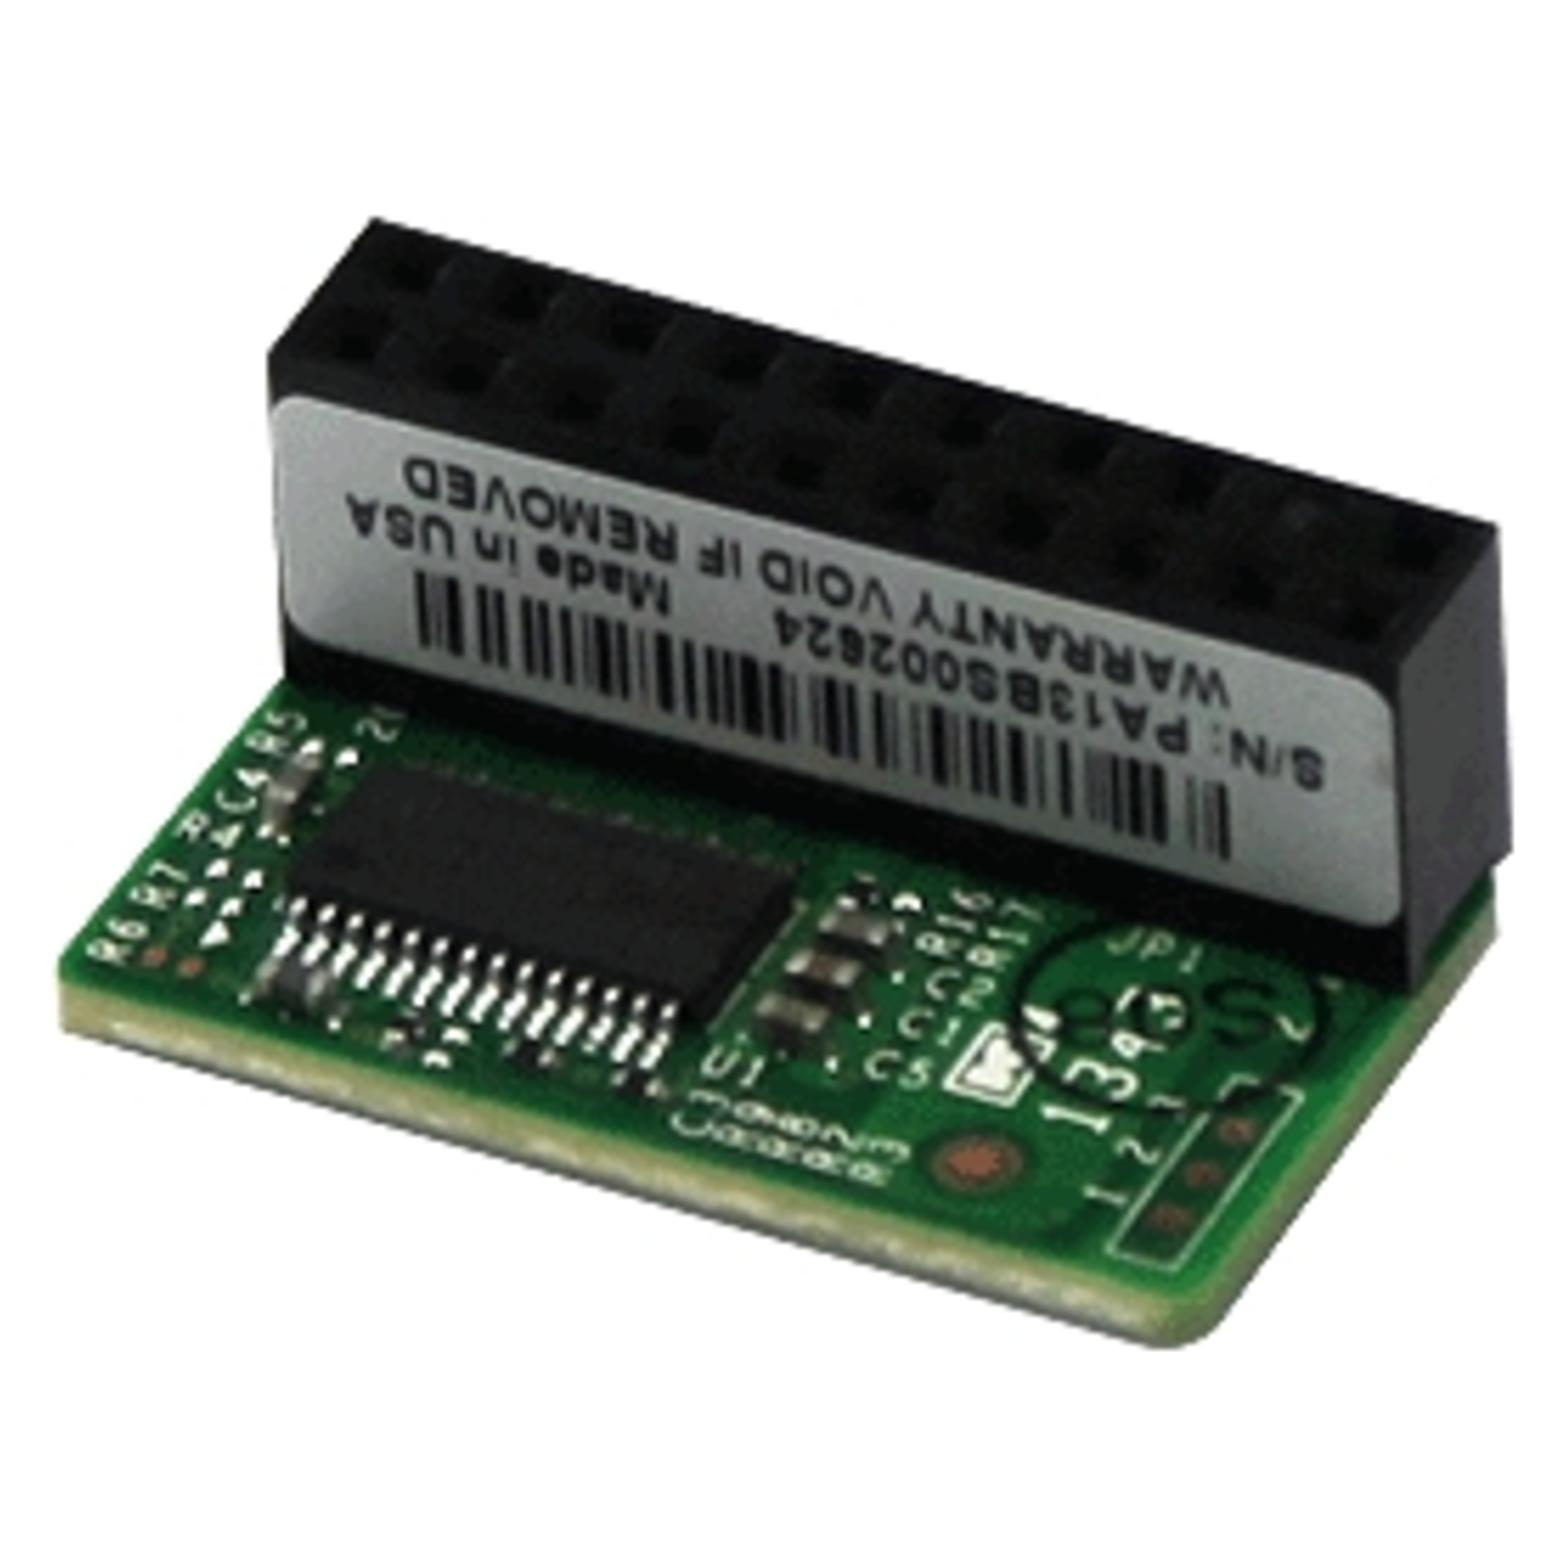
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
Ähnliche Suchbegriffe für TrustedPlatformModule TPM
Top-Angebote
Produkte zum Begriff TrustedPlatformModule TPM:
-
B & E HaarFein - Seife für Mähne, Schweif und Fell - 100 gAnwendung In das nasse Haar einschäumen (Seife kann auch im Sack verwendet werden), kurz einwirken lassen, danach gründlich ausspülen. Inhaltsstoffe Cocos nucifera oil, Olea eurpaea oil, Brassica napus oil, Carthamus tinctoris oil, Sodium Hydroxide, Aqua, Citrus, LAC, äth. Öl, Limonene10,49 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter


-
Was ist BitLocker TPM?
BitLocker TPM (Trusted Platform Module) ist eine Funktion von Microsoft BitLocker, einem Verschlüsselungstool für Windows-Betriebssysteme. TPM ist ein Sicherheitschip, der auf dem Motherboard des Computers installiert ist und zur sicheren Speicherung von kryptografischen Schlüsseln verwendet wird. BitLocker TPM nutzt diesen Chip, um den Zugriff auf verschlüsselte Daten zu schützen und sicherzustellen, dass der Computer nur von autorisierten Benutzern gestartet werden kann. **
-
Wie deaktiviere ich TPM?
Um TPM (Trusted Platform Module) zu deaktivieren, musst du normalerweise ins BIOS oder UEFI deines Computers gehen. Dort findest du eine Option, um TPM zu deaktivieren. Beachte jedoch, dass das Deaktivieren von TPM bestimmte Sicherheitsfunktionen deines Systems beeinträchtigen kann. Es wird empfohlen, dies nur zu tun, wenn es unbedingt erforderlich ist und du die Auswirkungen verstehst. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Dort sollten Sie eine Option finden, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen. Starten Sie dann Ihren Computer neu, um TPM zu aktivieren. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Suchen Sie nach den Sicherheitseinstellungen und suchen Sie nach einer Option, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen, um TPM zu aktivieren. **

Was ist TPM-Firmware?
TPM steht für Trusted Platform Module und ist ein Chip, der auf vielen modernen Computern und Laptops verbaut ist. Die TPM-Firmware ist die Software, die auf diesem Chip läuft und für die sichere Speicherung von kryptografischen Schlüsseln und anderen sensiblen Daten verantwortlich ist. Sie ermöglicht es, die Integrität des Systems zu überprüfen und bietet Schutz vor verschiedenen Angriffen wie Phishing oder Malware. Die TPM-Firmware spielt eine wichtige Rolle bei der Sicherheit von Computern und hilft dabei, die Vertraulichkeit und Integrität von Daten zu gewährleisten. **
Unterstützt das TPM 2.0?
Ja, das Trusted Platform Module (TPM) 2.0 unterstützt die Sicherheitsfunktionen, die in der TPM-Spezifikation Version 2.0 definiert sind. Es bietet erweiterte Sicherheitsfunktionen wie sichere Startvorgänge, Verschlüsselung und Schlüsselverwaltung für Computer und andere Geräte. Es ist in der Regel auf modernen Computern und Motherboards vorhanden. **
Top-Angebote
Produkte zum Begriff TrustedPlatformModule TPM:
-
Einflechtspray SE Styling Spray Effol Fell, Mähne und SchweifSuperStyling-Spray von EffolEinflechthilfe-Spray für Pferde in der handlichen 500ml SprühflascheAnwendungsbereich: LanghaarpflegeAnwendungshinweise und Dosierung: Mähne und Schweif vor dem Einflechten gleichmäßig einsprühen. Spray kurz einwirken lassen und wie gewohnt flechten. Abschließend nach dem Einflechten nochmals einsprühen. Vor Gebrauch gut schütteln. Das Spray kann hinterher wieder ausgebürstet werden.Sicherheitshinweise und Vorsichtsmaßnahmen: nicht in die Augen oder auf geschädigte Haut gelangen lassen. GefahrenhinweiseEUH208 Enthält 1,2-BENZISOTHIAZOL-3(2H)-ON. Kann allergische Reaktionen hervorrufen....14,95 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
B & E HaarFein - Seife für Mähne, Schweif und Fell - 100 gAnwendung In das nasse Haar einschäumen (Seife kann auch im Sack verwendet werden), kurz einwirken lassen, danach gründlich ausspülen. Inhaltsstoffe Cocos nucifera oil, Olea eurpaea oil, Brassica napus oil, Carthamus tinctoris oil, Sodium Hydroxide, Aqua, Citrus, LAC, äth. Öl, Limonene10,49 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
-
Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
-
Was ist BitLocker TPM?
BitLocker TPM (Trusted Platform Module) ist eine Funktion von Microsoft BitLocker, einem Verschlüsselungstool für Windows-Betriebssysteme. TPM ist ein Sicherheitschip, der auf dem Motherboard des Computers installiert ist und zur sicheren Speicherung von kryptografischen Schlüsseln verwendet wird. BitLocker TPM nutzt diesen Chip, um den Zugriff auf verschlüsselte Daten zu schützen und sicherzustellen, dass der Computer nur von autorisierten Benutzern gestartet werden kann. **
-
Wie deaktiviere ich TPM?
Um TPM (Trusted Platform Module) zu deaktivieren, musst du normalerweise ins BIOS oder UEFI deines Computers gehen. Dort findest du eine Option, um TPM zu deaktivieren. Beachte jedoch, dass das Deaktivieren von TPM bestimmte Sicherheitsfunktionen deines Systems beeinträchtigen kann. Es wird empfohlen, dies nur zu tun, wenn es unbedingt erforderlich ist und du die Auswirkungen verstehst. **
Ähnliche Suchbegriffe für TrustedPlatformModule TPM
-
Der HufDer Huf , Lehrbuch des Hufbeschlages , Teer- & Insektenentferner > Autopflege & Aufbereitung , Auflage: 7., aktualisierte Auflage, Erscheinungsjahr: 20191211, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Titel der Reihe: Enke Tiermedizin##, Begündung: Ruthe, Hermann, Redaktion: Litzke, Lutz-Ferdinand, Auflage: 20007, Auflage/Ausgabe: 7., aktualisierte Auflage, Seitenzahl/Blattzahl: 437, Abbildungen: 445 Abbildungen, Keyword: Barhufbearbeitung; Barhufbehandlung; Hufbearbeitung; Hufbeschlag; Hufbeschlagverordnung; Hufeisen; Huforthop?die; Hufpflege; Hufrehe; Hufschuh; Hufschutz; Klauenpflege; Korrekturbeschlag; Lahmheit; Pferdehuf; Schmied, Fachschema: Huf~Pferd / Anatomie, Krankheiten, Heilkunde~Tiermedizin (allgemein)~Veterinärmedizin, Fachkategorie: Tierpflege, Warengruppe: HC/Tiermedizin, Fachkategorie: Tiermedizin: Pferde, Text Sprache: ger, Sender’s product category: BUNDLE, Verlag: Georg Thieme Verlag, Verlag: Georg Thieme Verlag, Länge: 248, Breite: 182, Höhe: 24, Gewicht: 1057, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Beinhaltet: B0000054212001 9783132414587-2 B0000054212002 9783132414587-1, Vorgänger EAN: 9783830410744 9783432292410 9783432292458 9783437203930, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0050, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 374688120,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Dort sollten Sie eine Option finden, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen. Starten Sie dann Ihren Computer neu, um TPM zu aktivieren. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Suchen Sie nach den Sicherheitseinstellungen und suchen Sie nach einer Option, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen, um TPM zu aktivieren. **
-
Was ist TPM-Firmware?
TPM steht für Trusted Platform Module und ist ein Chip, der auf vielen modernen Computern und Laptops verbaut ist. Die TPM-Firmware ist die Software, die auf diesem Chip läuft und für die sichere Speicherung von kryptografischen Schlüsseln und anderen sensiblen Daten verantwortlich ist. Sie ermöglicht es, die Integrität des Systems zu überprüfen und bietet Schutz vor verschiedenen Angriffen wie Phishing oder Malware. Die TPM-Firmware spielt eine wichtige Rolle bei der Sicherheit von Computern und hilft dabei, die Vertraulichkeit und Integrität von Daten zu gewährleisten. **
-
Unterstützt das TPM 2.0?
Ja, das Trusted Platform Module (TPM) 2.0 unterstützt die Sicherheitsfunktionen, die in der TPM-Spezifikation Version 2.0 definiert sind. Es bietet erweiterte Sicherheitsfunktionen wie sichere Startvorgänge, Verschlüsselung und Schlüsselverwaltung für Computer und andere Geräte. Es ist in der Regel auf modernen Computern und Motherboards vorhanden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.